
'טרנד מיקרו' (Trend Micro) מדווחת על עלייה דרמטית בשימוש בתוכנות כופר בשנה האחרונה. החברה מדווחת כי התוכנה הזדונית Macro Cerber "מתחפשת" לקובץ וורד תמים ועלולה לסכן את המחשב עם כל התכנים שעליו
ליאור נגה 08.08.2016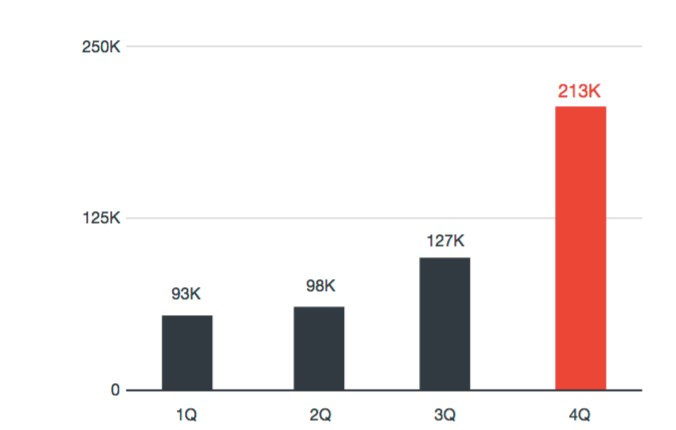 עלייה גדולה בתוכנות זדוניות ל-Macro. מקור: Trend Micro
הדיווחים בחדשות בשבועות האחרונים התמקדו בתוכנת הכופר הזדונית Cerber שמנסה לפגוע במשתמשי אופיס 365 של 'מיקרוסופט'. התוכנה הזדונית מסתתרת בתוך Microsoft Word Macro ולכן זהו אתגר לנסות לזהותה באמצעות הטכניקות המסורתיות.
משתמשים שהודרכו לא לפתוח קבצי הרצה או קבצי Zip, יכולים אף הם להיות מרומים בקלות באמצעות קובץ Word, במיוחד אם הם עומדים לשכור לעבודה מנהל חדש והדואר האלקטרוני אומר שיש כאן קובץ קורות החיים שלו. בשנה הקודמת נצפתה עלייה עצומה בשימוש בתוכנות זדוניות ל-Macro.
התוכנה הזדונית Macro Cerber היא תוכנת כופר שנמכרת לעבריינים בעלי יוזמה בשוק השחור הרוסי, כפי שדווח במרץ האחרון. אחד המאפיינים הייחודיים שלה הוא שבמקום שרק תופיע על המסך הודעת כופר, היא גם מדברת בקול… "שימו לב! שימו לב! שימו לב! כל המסמכים, התמונות, מאגרי הנתונים ושאר המסמכים החשובים הוצפנו!", אומרת התוכנה דרך הרמקולים שלכם.
כלי אבטחת המידע של Trend Micro: Cloud App Security ו-Hosted Email Security מזהים זנים חדשים של תוכנת הכופר Cerber בטכנולוגיית sandbox בענן. זהו קובץ וורד הנפתח במקביל בסביבות וירטואליות מרובות, והתנהגותו נועדה לייצר פעילות זדונית.
Security Cloud App של Trend Micro משתלב ישירות עם אופיס 365 באמצעות ממשקי תכנות יישומים (API’s) כדי לשפר את האבטחה הקיימת בתוך אופיס 365. השירות מתקרב ליום השנה הראשון שלו, ונכון לשבוע האחרון זיהה השירות יותר מ-3.8 מיליון קבצים זדוניים וכתובות של אתרי אינטרנט המשתמשים באופיס 365.